

Experții Directoratului Național de Securitate Cibernetică (DNSC) atrag atenția asupra atacurilor de tip ClickFix, în care victima este manipulată să execute chiar ea o comandă care îi poate compromite calculatorul. Metoda este comparată cu păcăleala din povestea lui Ion Creangă: vulpea nu îl atacă pe urs, ci îl convinge să își bage singur coada în copcă, promițându-i că va prinde mulți pești.
Ursul are încredere în vulpe și îi urmează instrucțiunile, fără să își dea seama că astfel cade într-o capcană. În mediul digital, atacatorii folosesc un mecanism asemănător: în loc să încerce să spargă direct dispozitivul, determină utilizatorul să facă singur acțiunea care îl compromite.
Avertismentul face parte din campania „Basme cu tâlc digital”, prin care DNSC folosește povești cunoscute pentru a-i ajuta pe copii și adolescenți să recunoască și să evite pericolele din mediul online.
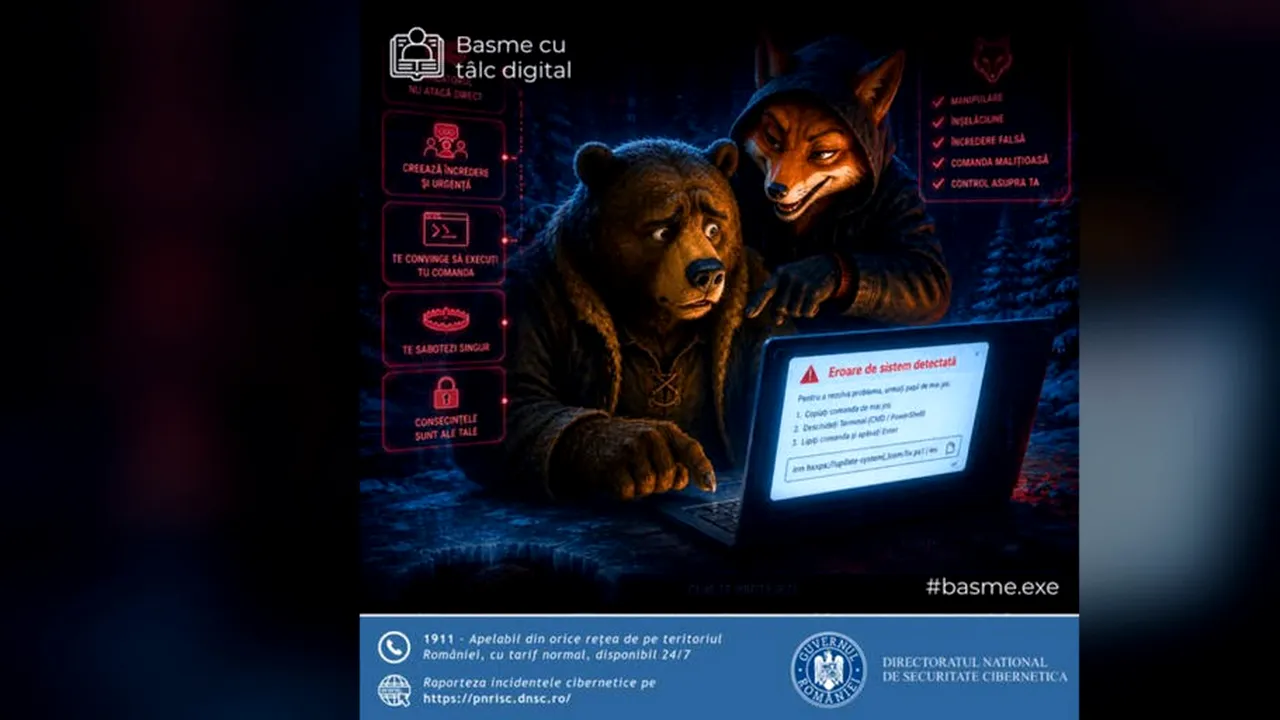
Utilizatorului îi poate apărea un mesaj care pare legitim și care îl îndeamnă să urmeze câțiva pași pentru a rezolva o presupusă problemă. Mesajul poate susține că trebuie să confirme că nu este robot, că sistemul a detectat o eroare sau că este necesară copierea și executarea unei comenzi.
În realitate, comanda poate instala programe malware, poate compromite dispozitivul sau îi poate oferi atacatorului acces la acesta.
Imaginea publicată de DNSC sintetizează mecanismul: atacatorul nu atacă direct, ci creează încredere și un sentiment de urgență, apoi convinge victima să execute singură comanda malițioasă.
„Vulpea nu îl obligă pe urs să își bage coada în copcă. Îl convinge că este cea mai bună alegere”, explică DNSC.
Specialiștii avertizează că atacatorii exploatează încrederea, curiozitatea, dorința de a rezolva rapid o problemă și presiunea de a acționa imediat.
Experții DNSC recomandă utilizatorilor să nu execute comenzi pe care nu le înțeleg și să nu copieze cod în Terminal, PowerShell sau Command Prompt, instrumente prin care pot fi introduse și executate comenzi pe calculator, la indicația unui site.
De asemenea, pașii tehnici prezentați drept „urgenți” sau „obligatorii” trebuie priviți întotdeauna cu prudență, iar dacă au dubii, utilizatorii ar trebui să ceară ajutor înainte de a-i urma.
Potrivit DNSC, incidentele de securitate cibernetică pot fi raportate la 1911, număr disponibil 24 de ore din 24, sau prin platforma PNRISC.