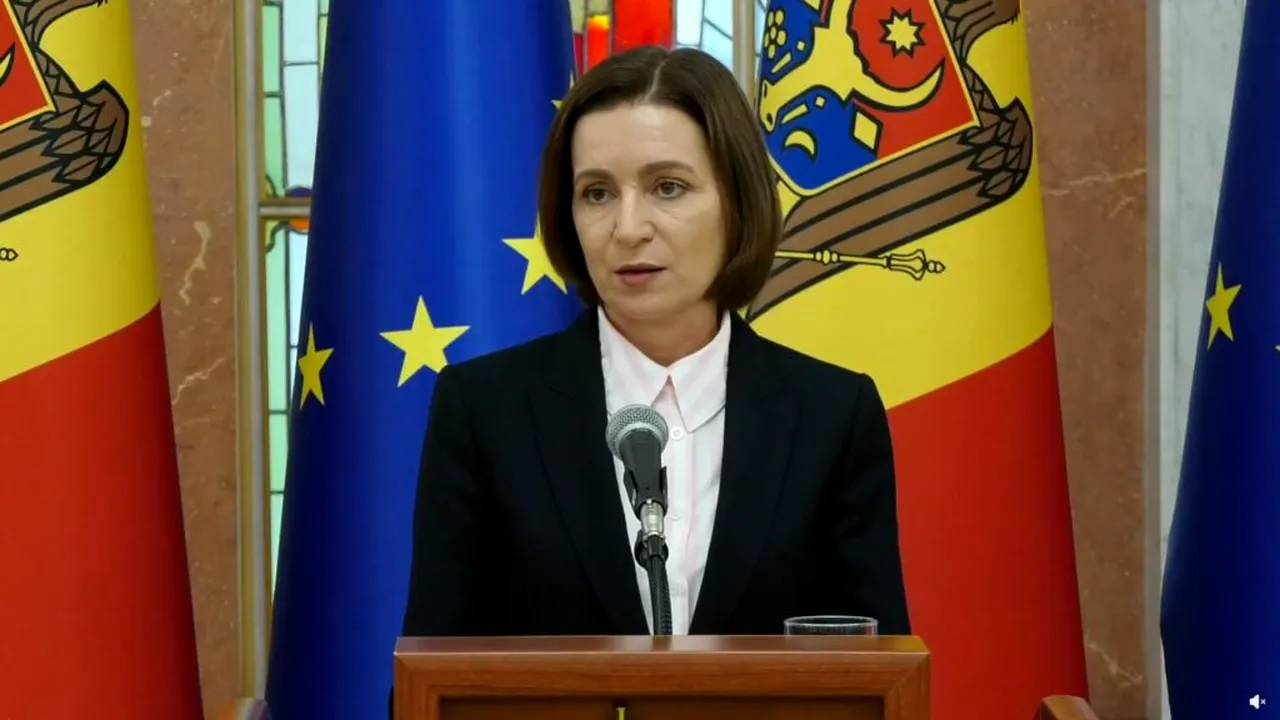


Maia Sandu a făcut precizările vineri, 6 noiembrie, după ședința Consiliului Național de Securitate.
Potrivit Maiei Sandu, ultimele evaluări arată că datele a peste 450.000 de cetățeni au fost accesate în urma incidentului.
Persoanele vizate urmează să fie informate de Agenția de Guvernare Electronică (AGE).
Atacul a vizat infrastructura administrată de AGE și a fost posibil prin exploatarea unei vulnerabilități a unei aplicații care permitea accesul la registrele mai multor instituții ale statului. Atacatorii au folosit date de identificare pentru a pătrunde în sistem și au extras informații pe care ulterior le-au utilizat pentru a obține dosare mai complete despre cetățeni.
Maia Sandu a explicat că problema a fost una structurală: sistemele verificau aplicația care solicita datele, dar nu și identitatea utilizatorului sau dreptul acestuia de a accesa informațiile.
În acest mod, o singură aplicație vulnerabilă a permis accesul la registrele a cel puțin zece instituții.
Sandu a dat asigurări că atacul nu a compromis integritatea datelor bancare ale cetățenilor și că informațiile extrase nu permit accesarea directă a conturilor.
Totuși, datele personale ar putea fi folosite în tentative de înșelăciune.
Printre informațiile accesate se numără și coduri IBAN, care, combinate cu alte date personale, ar putea fi folosite de infractori pentru a câștiga încrederea victimelor.
Aceștia s-ar putea prezenta drept reprezentanți ai unor bănci sau instituții publice și ar putea solicita parole, coduri de autentificare ori alte informații confidențiale.
Șefa statului a precizat că băncile vor fi informate despre persoanele ale căror date au fost accesate ilegal.
Autoritățile le recomandă cetățenilor să nu ofere prin telefon sau mesaje parole, coduri de autentificare sau alte informații bancare confidențiale.
În cadrul briefingului, Maia Sandu a vorbit și despre necesitatea unor schimbări în modul în care sunt administrate și protejate sistemele informatice ale statului.
Un grup de lucru, condus de premier, urmează să propună soluții pentru remedierea problemelor de securitate cibernetică.
Atacul asupra sistemelor guvernamentale din Republica Moldova a avut loc în octombrie și a vizat mai multe servicii digitale ale statului.
Inițial, autoritățile au estimat că au fost extrase seturi de date asociate cu aproximativ 750.000 de numere de identificare, însă această cifră nu reprezenta neapărat numărul persoanelor direct afectate.